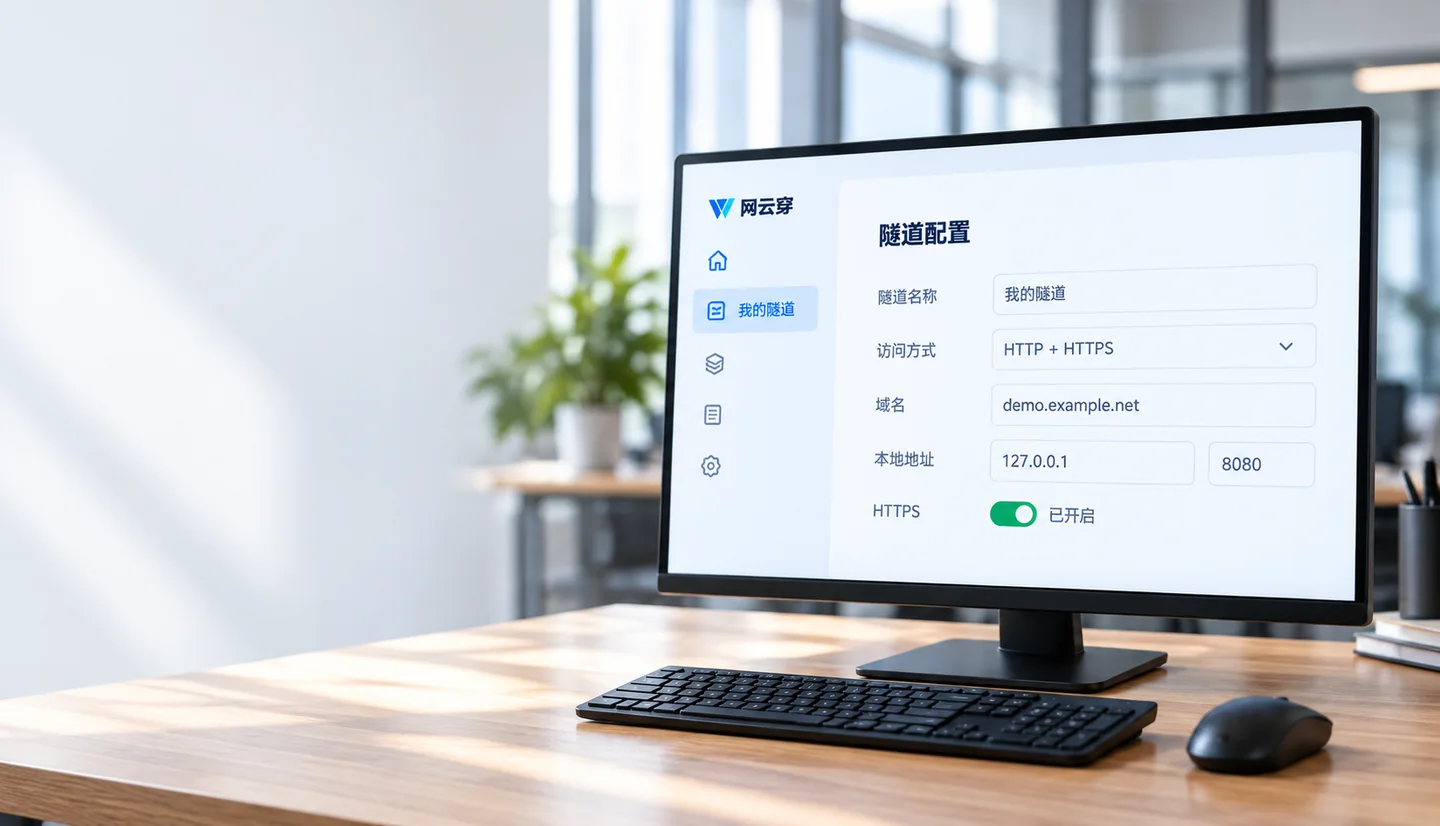
一条隧道,连接两端。
访客请求方向客户端运行在能访问本地服务的设备上,主动连接网云穿节点。
访客
域名或固定端口
网云穿节点
公网入口与访问检查
- 你的内网
内网客户端
连接与转发
本地服务
127.0.0.1:8080
只需在服务侧运行客户端;访客使用浏览器或对应业务客户端。地址为配置示例。
先看协议,再选入口。
访问方式不同,域名和加密要求也不同。
| 协议 | 适用服务 | 访问地址示例 | 安全要求 |
|---|---|---|---|
| HTTP | 网站、开发调试 | http://demo.example.net | 不含公网加密 |
| HTTPS | 网站、API | https://demo.example.net | 有效证书与对应权益 |
| TCP | SSH、远程桌面、数据库 | demo.example.net:3389 | 业务自身认证与加密 |
左右滑动查看完整对照
TCP 的域名别名与节点 IP 等价,不校验域名身份;公网端口始终对应同一条隧道。
协议选择指南域名与安全
一个入口,按业务配置。
免费测试域名
每条隧道自动分配,仅用于测试和临时验证。
自定义域名
验证归属并完成解析,正式使用自己的域名。
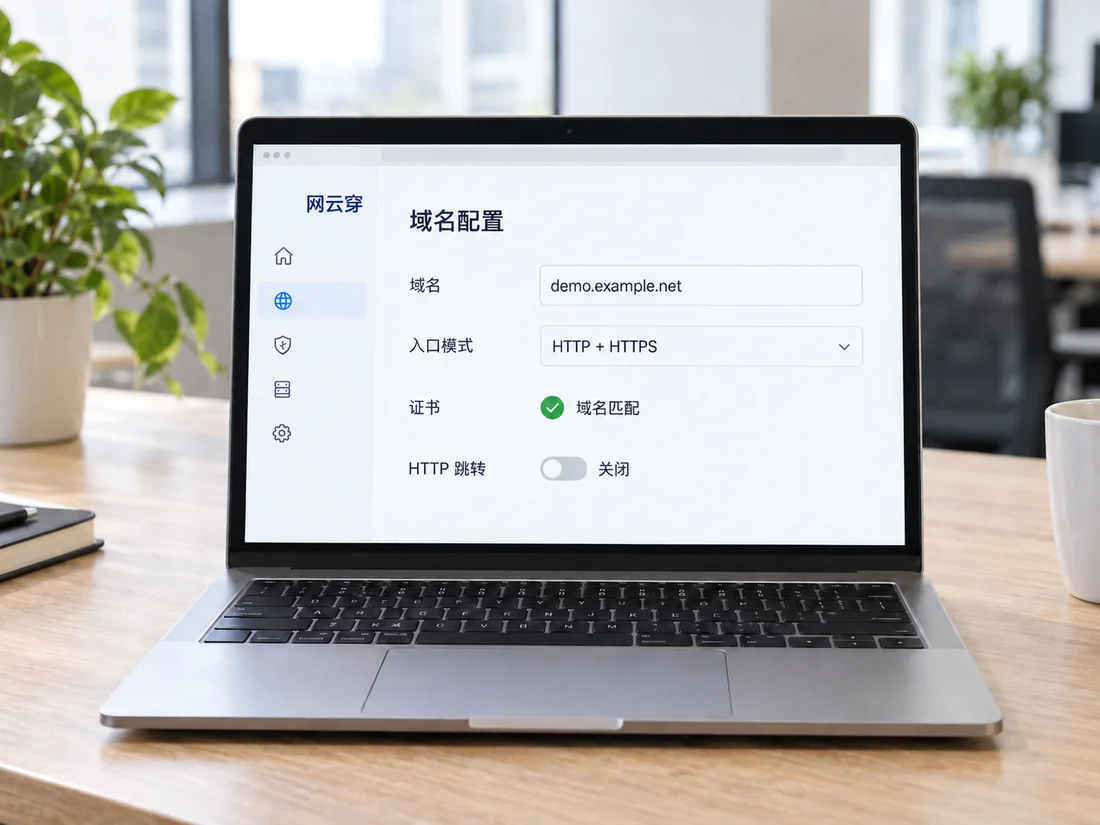
HTTPS 访问
配置匹配证书与对应权益,可保留 HTTP / HTTPS 双入口。
demo.example.net示例域名HTTP 跳转需先确认 HTTPS 可用。正式使用请尽快绑定自己的域名。
谁能连接,应用看到谁。
来源访问规则
白名单模式 · 示例
- 允许
203.0.113.0/24 - 拒绝其他来源
黑名单模式 · 示例
- 拒绝
203.0.113.0/24 - 允许其他来源
支持 IPv4 / IPv6 / CIDR · 拒绝规则优先
规则主要对新连接生效;紧急阻断可停用隧道。服务仍需保留自身认证。
访问规则教程真实访客 IP
HTTP / HTTPS 自动传递经节点确认的来源 IP,不采信访客自己填写的来源头。
HTTP / HTTPS 请求头示例
X-Forwarded-For: 203.0.113.8
X-Real-IP: 203.0.113.8
本地应用只信任网云穿客户端所在主机的代理头;socket 对端地址仍是客户端地址。
TCP 可选 PROXY v2,默认关闭,需要本地服务显式支持。
使用前提
开始前,
确认这几件事。
- 本地服务已启动,在内网可以正常访问。
- 客户端可访问本地服务,并能连接公网节点。
- 已确认协议、端口及域名;HTTPS 已备好证书与对应权益。
业务安全仍由你掌握
保留应用认证与必要的访问规则,按实际业务完成所需备案与合规检查。